20/10/2004
I den komplekse anatomi af en virksomheds IT-infrastruktur kan vi tænke på Active Directory som nervesystemet – det centrale kontrolcenter, der styrer adgang og rettigheder. Hver bruger og gruppe har en specifik funktion, ligesom celler i en krop. Nogle er kirurger med ubegrænset adgang, mens andre er specialiserede assistenter. Gruppen Kontoadministratører (Account Operators) falder i den sidste kategori. Den er designet til at udføre begrænsede, administrative opgaver, men som en medicinsk assistent med adgang til et medicinskab, kan forkerte tilladelser føre til katastrofale konsekvenser for hele systemets helbred. Denne artikel vil dissekere denne gruppes funktioner, afsløre de skjulte farer ved miskonfiguration og give en recept på, hvordan man holder sit digitale økosystem sundt og sikkert.
- Hvad er Kontoadministratørgruppen? En diagnose
- Symptomer på en usund konfiguration: Forbudte zoner for kontoadministratører
- Fra assistent til trussel: Privilegieeskalering i praksis
- Sammenligningstabel: Kontoadministratør vs. Domæneadministrator
- Recepten: Forebyggelse og behandling for et sundt system
- Ofte Stillede Spørgsmål
- Konklusion: En sund balance for et sikkert system
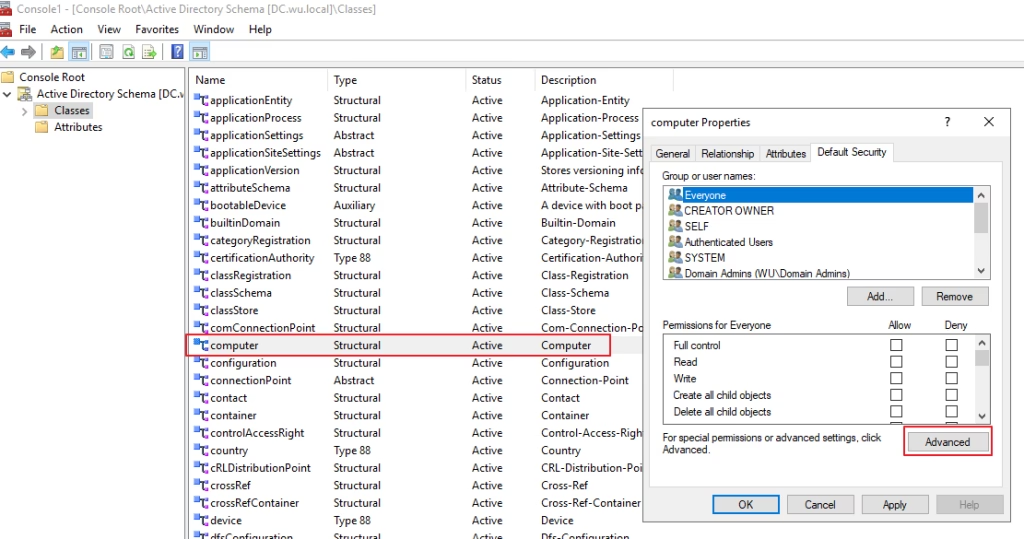
Hvad er Kontoadministratørgruppen? En diagnose
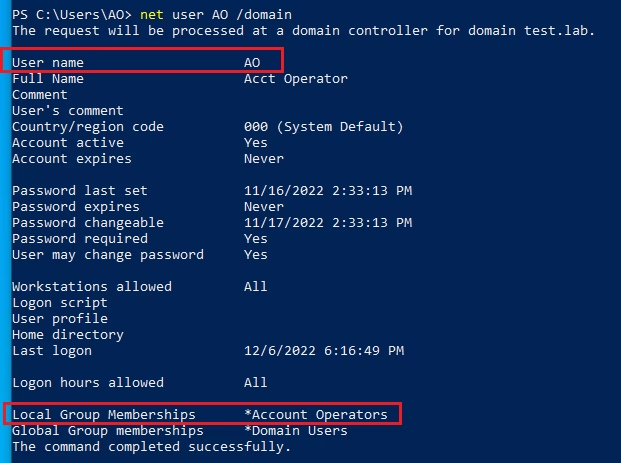
Kontoadministratørgruppen er en indbygget sikkerhedsgruppe i Windows-miljøer, der er designet til at delegere bruger- og gruppeadministration. Formålet er at give specifikke brugere mulighed for at oprette, ændre og slette de fleste brugerkonti og grupper uden at give dem fuld administrativ kontrol over hele domænet. Man kan se dem som receptionister på et hospital: De kan oprette nye patientjournaler (brugerkonti), opdatere kontaktoplysninger og placere dem i de rigtige afdelinger (grupper), men de har ikke tilladelse til at læse følsomme diagnoser eller ordinere medicin (ændre systemkritiske indstillinger).
Ifølge Microsofts officielle beskrivelse kan medlemmer af denne gruppe:
- Oprette og administrere de fleste brugerkonti.
- Oprette og administrere lokale og globale grupper.
- Logge på domænecontrollere lokalt.
Det lyder relativt harmløst, men det er begrænsningerne, der er afgørende for sikkerheden. Gruppen kan ikke administrere de mest privilegerede konti og grupper, såsom Domæneadministratorer, Serveroperatorer eller selve Administratorkontoen. Men som vi vil se, kan denne tilsyneladende harmløse adgang blive en åben dør for angribere, hvis den ikke forvaltes korrekt.
Symptomer på en usund konfiguration: Forbudte zoner for kontoadministratører
For at bevare et systems immunitet er det altafgørende at forstå, hvad en Kontoadministratør ikke bør have adgang til. At give dem yderligere rettigheder er som at give en portør en skalpel – det er en invitation til alvorlige komplikationer. Her er ti gyldne regler, eller 'forbudte zoner', som aldrig bør overtrædes for denne gruppe:
- Ingen tildeling af brugerrettigheder: Gruppen bør ikke have rettigheder som f.eks. "Log på som en tjeneste". Deres privilegier ligger udelukkende i at administrere objekter, ikke i at interagere med systemet på et dybere niveau.
- Aldrig medlem af Administratorgruppen: At tilføje Kontoadministratører til den lokale administratorgruppe på en domænecontroller er en direkte vej til en fuld overtagelse af domænet.
- Ingen rettigheder til at ændre computerobjekter: Computerobjekter indeholder følsom netværksinformation. At give adgang til at ændre disse kan forstyrre netværksdriften og skabe sikkerhedshuller.
- Ingen tilladelse til at oprette eller slette grupper i beskyttede områder: Selvom de kan oprette grupper, må denne rettighed aldrig udvides til at omfatte oprettelse eller sletning af grupper, der kan have indflydelse på systemets sikkerhed.
- Ingen adgang til at administrere servicekonti: Servicekonti har ofte høje privilegier for at køre applikationer. Kontrol over disse er en opgave for de øverste administratorer.
- Ingen adgang til brugeres hjemmemapper: Dette ville være et alvorligt brud på privatlivets fred og datasikkerheden. Deres job er at administrere kontoen, ikke brugerens data.
- Ingen tilladelse til at nulstille adgangskoder for andre brugere: Dette er en af de mest kritiske begrænsninger. Hvis en Kontoadministratør kan nulstille adgangskoder, kan de effektivt overtage enhver ikke-beskyttet konto.
- Ingen mulighed for at aktivere eller deaktivere konti: Denne handling bør forbeholdes administratorer, da den direkte påvirker en brugers adgang til systemet.
- Ingen tilladelse til at låse brugerkonti op: At låse en konto op kan omgå sikkerhedsprotokoller, der er designet til at forhindre brute-force-angreb.
- Ingen rettighed til at logge lokalt på servere og arbejdsstationer: Deres arbejde skal udføres via administrative værktøjer, ikke ved at have direkte adgang til maskinerne.
Fra assistent til trussel: Privilegieeskalering i praksis
Selv med de indbyggede begrænsninger er Kontoadministratørgruppen en primær kandidat for det, man i sikkerhedsverdenen kalder privilegieeskalering. Det betyder, at en angriber, der har kompromitteret en konto i denne gruppe, kan bruge dens tilladelser som et springbræt til at opnå fuld kontrol som Domæneadministrator. Det er som en virus, der starter som en almindelig forkølelse, men muterer og angriber kroppens vitale organer.
Angrebsvej 1: Misbrug af højrisikogrupper
Den mest almindelige metode er at udnytte, at Kontoadministratører kan tilføje medlemmer til enhver gruppe, der ikke er eksplicit beskyttet. Desværre findes der flere standardgrupper, som ikke er beskyttede, men som har ekstremt stærke rettigheder. To af de mest berygtede er:
- DNSAdmins: Medlemmer af denne gruppe kan kontrollere DNS-tjenesten, som ofte kører på domænecontrollere. En angriber kan tvinge DNS-tjenesten til at indlæse en ondsindet DLL-fil, hvilket giver dem SYSTEM-rettigheder på domænecontrolleren. Med andre ord, fuld kontrol. En Kontoadministratør kan simpelthen tilføje sin egen eller en anden kompromitteret konto til DNSAdmins-gruppen og derefter udføre angrebet.
- Exchange Windows Permissions: I miljøer med Microsoft Exchange har denne gruppe rettigheder til at ændre tilladelser på selve domæneobjektet i Active Directory. En angriber kan bruge denne adgang til at give sig selv DCSync-rettigheder, hvilket giver dem mulighed for at replikere alle adgangskode-hashes i domænet, inklusiv dem for Domæneadministratorer.
Angrebsvej 2: Kompromittering af brugere med indirekte adgang
En anden metode er at identificere brugere, der ikke er i en beskyttet gruppe, men som har administrative rettigheder på vigtige servere (f.eks. en server med et adgangskodestyringsværktøj eller en økonomiserver). En Kontoadministratør kan ikke nulstille en Domæneadministrators adgangskode, men de kan ofte nulstille adgangskoden for 'IT_Admin_John', som har lokal administratoradgang overalt. Ved at overtage denne konto kan en angriber bevæge sig sidelæns gennem netværket og finde en vej til højere privilegier.
Sammenligningstabel: Kontoadministratør vs. Domæneadministrator
For at illustrere forskellen i beføjelser, er her en klar sammenligning af de to roller. Tænk på det som forskellen mellem en sygeplejerske og en chefkirurg.
| Funktion | Kontoadministratør | Domæneadministrator |
|---|---|---|
| Oprette standardbrugere | Ja | Ja |
| Ændre medlemskab i ikke-beskyttede grupper | Ja | Ja |
| Nulstille adgangskode for administrator | Nej | Ja |
| Administrere beskyttede grupper (f.eks. Administrators) | Nej | Ja |
| Ændre server- og domænekonfiguration | Nej | Ja |
| Udføre DCSync | Nej (men kan give rettigheden via andre grupper) | Ja |
Recepten: Forebyggelse og behandling for et sundt system
At beskytte sig mod misbrug af Kontoadministratørgruppen kræver en proaktiv tilgang, ligesom forebyggende medicin. Den bedste behandling er at implementere strenge kontroller og overvågning.
Princippet om mindste privilegium
Dette er den vigtigste regel inden for cybersikkerhed. Tildel aldrig flere rettigheder end absolut nødvendigt. Hvis en bruger kun skal oprette nye medarbejdere, så opret en skræddersyet rolle med netop den rettighed i stedet for at tilføje dem til den brede Kontoadministratørgruppe. Overvej om gruppen overhovedet er nødvendig i din organisation.
Regelmæssige helbredstjek
Gennemgå medlemskabet af Kontoadministratørgruppen og andre privilegerede grupper regelmæssigt. Hvem er medlem? Hvorfor er de medlem? Er det stadig nødvendigt? Fjern alle konti, der ikke længere har brug for adgangen. Dette er som en årlig helbredsundersøgelse for dit Active Directory.
Intensiv overvågning
Implementer overvågning (auditing) af ændringer i gruppemedlemskaber i Active Directory. Modtag alarmer, når en bruger føjes til en højrisikogruppe som DNSAdmins, Exchange Windows Permissions eller selve Kontoadministratørgruppen. At opdage symptomerne tidligt kan forhindre, at sygdommen udvikler sig.
Ofte Stillede Spørgsmål
Kan en Kontoadministratør nulstille min adgangskode?
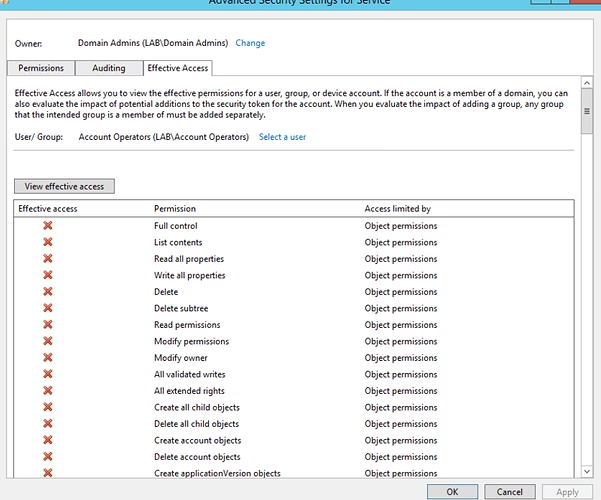
Nej, som udgangspunkt kan de ikke nulstille adgangskoder for brugere i beskyttede grupper, og de bør aldrig gives den generelle rettighed til at nulstille adgangskoder for andre brugere, da dette er en kritisk sikkerhedsrisiko.
Hvorfor er denne gruppe så farlig, når den har så mange begrænsninger?
Faren ligger ikke i dens direkte rettigheder, men i dens indirekte potentiale. Evnen til at ændre medlemskaber i andre magtfulde, men ikke-beskyttede grupper, fungerer som en nøgle, der kan låse op for en bagdør til fuld systemkontrol.
Er det overhovedet sikkert at bruge Kontoadministratørgruppen?
Ja, hvis den bruges med ekstrem forsigtighed og under streng overvågning. I mange store organisationer kan den være et nyttigt værktøj til delegering. Men den skal behandles som en privilegeret gruppe på lige fod med andre administrative grupper, ikke som en standardbrugergruppe.
Hvordan opdager jeg misbrug af denne gruppe?
Gennem aktiv overvågning af Active Directory-logs. Vær specifikt opmærksom på hændelser relateret til ændringer i gruppemedlemskab (Event ID 4728, 4732, 4756). Automatiserede alarmer for ændringer i følsomme grupper er den mest effektive metode.
Konklusion: En sund balance for et sikkert system
Kontoadministratørgruppen er et perfekt eksempel på et værktøj, der er både nyttigt og potentielt farligt. Ligesom et stærkt lægemiddel kan det have gavnlige effekter, når det administreres korrekt, men en overdosis eller forkert anvendelse kan være fatal. Ved at forstå dens begrænsninger, anerkende potentialet for misbrug og implementere en robust strategi for overvågning og kontrol, kan organisationer sikre, at denne gruppe forbliver en hjælpende hånd i stedet for at blive en kilde til en alvorlig digital infektion. Den langsigtede sundhed for din IT-infrastruktur afhænger af en omhyggelig og velinformeret forvaltning af alle privilegerede adgange – selv dem, der ved første øjekast virker harmløse.
Hvis du vil læse andre artikler, der ligner Kontoadministratør: Skjult IT-sikkerhedsrisiko, kan du besøge kategorien Sundhed.